


Inhaltsverzeichnis
- Warum die AMLR die Anforderungen an Onboarding und IDV erhöht
- Was ETSI TS 119 461 tatsächlich ist
- Wie ETSI TS 119 461 mit eIDAS und der QTSP Qualifizierung zusammenhängt
- Warum Anbieter ohne QTSP Angebot keine glaubwürdige AMLR Konformität beanspruchen können, und die QEAA Lücke
- Vielseitige ETSI 119 461 zertifizierte IDV: die konformen Wege im Vergleich
- Wie die IDnow Trust Plattform dies abdeckt
- So überprüfen Sie die Angaben eines jeden Anbieters
- FAQs
Lernen Sie IDnow kennen
Gesichter in vertrauenswürdige Identitäten verwandeln.
Im Bereich der Identität findet gerade eine stille Sortierung statt, und die Zertifizierung hinter Ihrem Remote-Onboarding entscheidet, auf welcher Seite Sie landen. Wenn Sie in der EU ein Remote-Onboarding betreiben und Ihre Identitätsprüfung nicht auf einer ETSI 119 461-Zertifizierung aufbaut, sind Sie bereits gefährdet. Diese Norm definiert nun, was „konforme Remote-Identitätsprüfung” im Sinne von eIDAS bedeutet, und untermauert die Qualifizierung als qualifizierter Vertrauensdiensteanbieter (QTSP).
Die AMLR macht ab dem 10. Juli 2027 einen qualifizierten Vertrauensanker zu einer zwingenden Anforderung für die nicht persönliche Kundensorgfaltspflicht. Zertifizierte und qualifizierte Anbieter überspringen die Hürde. Alle anderen haben vor dem Audit eine Lücke zu schließen.
Warum die AMLR die Anforderungen an Onboarding und IDV erhöht
Die AMLR (Verordnung (EU) 2024/1624) ersetzt den Flickenteppich nationaler AML-Regeln und die früheren AML-Richtlinien durch eine einzige, unmittelbar anwendbare EU-Verordnung, sodass nun in jedem Mitgliedstaat dieselbe Identitätsprüfungsnorm gilt. Für das Remote-Onboarding ist die maßgebliche Regel Artikel 22: Die nicht persönliche Kundensorgfaltspflicht muss in einem notifizierten eID-System auf dem Sicherheitsniveau „substanziell” oder „hoch” oder in einem relevanten qualifizierten Vertrauensdienst verankert sein (Verordnung (EU) 2024/1624 auf EUR-Lex). Dieser zweite Weg verweist unmittelbar auf QTSPs und die von ihnen betriebenen Vertrauensdienste. Der Bezug zu ETSI TS 119 461 ist direkt: Die Norm legt die Richtlinien- und Sicherheitsanforderungen für die Identitätsprüfung fest, die diese qualifizierten Vertrauensdienste speist – weshalb sie zum praktischen Referenzmaßstab für konforme Remote-IDV geworden ist (ETSI TS 119 461).
Was ETSI TS 119 461 tatsächlich ist
ETSI TS 119 461 ist die europäische technische Norm, die die Richtlinien- und Sicherheitsanforderungen für die Remote-Identitätsprüfung festlegt: wie ein Anbieter Identitätsnachweise wie Dokumente, Daten und Biometrie erfasst, validiert und bindet, und wie er nachweist, dass eine reale Person mit einer beanspruchten Identität übereinstimmt. Ein Anbieter mit dieser Zertifizierung kann als Identity Proofing Service Provider (IPSP) für QTSPs und Vertrauensdiensteanbieter agieren – die Rolle, die es ermöglicht, dass die Identitätsprüfung qualifizierte Zertifikate, qualifizierte Signaturen und qualifizierte Attributsbescheinigungen speist (Biometric Update). Die neueste Version, v2.1.1 (2025), wird von eIDAS 2.0 referenziert und richtet die Identitätsprüfung an den Sicherheitsniveaus der Verordnung aus. Ein kurzer Hinweis zur Benennung: Das Dokument heißt formal ETSI TS 119 461, oft geschrieben als „ETSI 119 461″; behandeln Sie beides als dieselbe Norm.
Wie ETSI TS 119 461 mit eIDAS und der QTSP-Qualifizierung zusammenhängt
Gemäß eIDAS muss die Identitätsprüfung hinter qualifizierten Zertifikaten und qualifizierten Vertrauensdiensten Artikel 24 erfüllen. ETSI TS 119 461 ist die Art und Weise, wie ein Anbieter nachweist, dass seine Prüfung diese Hürde erfüllt, und sie erfordert operative und Sicherheitskontrollen, die weitgehend denen eines QTSP selbst entsprechen, wie in ETSI EN 319 401 festgelegt. Die Kette ist für die AMLR entscheidend. Artikel 22 AMLR akzeptiert einen relevanten qualifizierten Vertrauensdienst als gültigen Onboarding-Anker. Ein qualifizierter Vertrauensdienst wird von einem QTSP betrieben. Die Remote-Prüfung eines QTSP wird an der ETSI TS 119 461-Zertifizierung gemessen. Wenn also ein Käufer fragt „Erfüllt dieser Onboarding-Ablauf den Weg über qualifizierte Vertrauensdienste der AMLR?”, ist die ETSI 119 461-Zertifizierung der Nachweis, der die Frage beantwortet.
Warum Anbieter ohne QTSP-Angebot keine glaubwürdige AMLR-Konformität beanspruchen können, und die QEAA-Lücke
Dies ist der ausschlaggebende Punkt für viele Anbieter. Ein eigenständiger IDV-Anbieter kann ein Dokument verifizieren und einen Gesichtsabgleich durchführen, aber er kann nicht aus eigener Kraft ein qualifiziertes Vertrauensergebnis erzeugen. Nur ein QTSP kann qualifizierte elektronische Signaturen (QES) und qualifizierte elektronische Attributsbescheinigungen (QEAAs) ausstellen – die überprüfbaren, rechtlich anerkannten Attributsangaben, die eIDAS 2.0 einführt. Hat ein Anbieter keinen QTSP, kann er den Weg über qualifizierte Vertrauensdienste gemäß Artikel 22 AMLR nicht intern erbringen und kann die QEAA-Lücke nicht schließen, die grenzüberschreitendes, attributbasiertes Onboarding zunehmend verlangt. Käufer müssen dann einen separaten QTSP beschaffen, ihn vertraglich binden, integrieren und auditieren – alles vor Juli 2027. Ein Anbieter, der bereits seinen eigenen QTSP betreibt, beseitigt diese Lücke. Einer, der das nicht tut, verkauft die Hälfte der Anforderung.
Vielseitige ETSI 119 461-zertifizierte IDV: die konformen Wege im Vergleich
Eine einzelne zertifizierte Methode reicht für sich allein nicht aus, da Geräte, Dokumente und Risikoniveaus variieren. Auf einer ETSI TS 119 461-zertifizierten Plattform sieht Ihr Compliance-Verantwortlicher denselben Nachweispfad, unabhängig davon, welchen Weg der Kunde gewählt hat. Ihr Produktteam kann den Traffic zwischen den Wegen verschieben, ohne dass die Conversion einbricht. Und beim nächsten Audit muss die Beschaffung eine einzige zertifizierte Integration verteidigen, nicht einen Flickenteppich separater Verträge und Zertifikate – dieselbe Vielseitigkeit, die wir in Warum Vielseitigkeit in Ihrem AMLR-Identitätsprüfungsprozess wichtig ist aufschlüsseln. Die Tabelle vergleicht die Wege und was jeder von Ihnen verlangt.
| Weg | Was es ist | Wann er passt | Was er von Ihnen verlangt |
| NFC-Chip-Auslesung | Liest und validiert den NFC-Chip des Dokuments, mit biometrischem Abgleich und Lebenderkennung, kryptografisch an der Quelle gesichert | Onboarding mit höchstem Sicherheitsniveau und hohem Volumen | NFC-fähiges Gerät und ein Dokument mit Chip |
| Automatisiert optisch | KI prüft die visuellen Sicherheitsmerkmale des Dokuments, mit biometrischem Abgleich anhand des Dokumentenfotos | Onboarding mit hohem Volumen, Standarddokumente | Eine klare Erfassung des physischen Dokuments |
| Agentengestütztes Video | Ein Live-Agent bestätigt die Identität; unterstützt die QES-Ausstellung als Prüfschritt | Komplexe, hochwertige oder Barrierefreiheitsfälle sowie als Fallback | Verfügbarkeit des Kunden für eine kurze Live-Sitzung |
| eID-System | Authentifizierung über eine notifizierte nationale elektronische Identität auf dem Sicherheitsniveau „substanziell” oder „hoch” | Kunden, die eine nationale eID besitzen | Eine Integration in das relevante eID-System |
| EUDI-Wallet | Identität, die aus dem EU-Digital-Identity-Wallet gemäß eIDAS 2.0 präsentiert wird | Digital-First-Kunden; verpflichtende Akzeptanz ab November 2027 | Wallet-Relying-Party-Zertifikate und Integration |
Onboarding ohne Ausfall durch Fallback
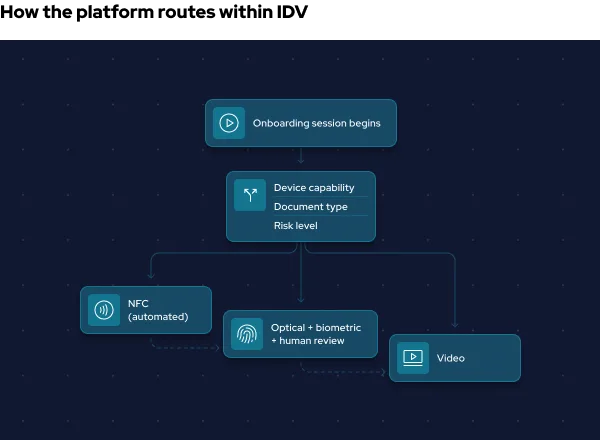
Wenn eine Methode nicht verfügbar ist, sollte der Ablauf nicht in einer Sackgasse enden. Kann ein Gerät kein NFC lesen, leitet die Plattform zur automatisierten optischen Prüfung mit biometrischer und menschlicher Kontrolle, und die agentengestützte Videoverifizierung bleibt der Fallback für Nutzer, die einen automatisierten oder Wallet-Ablauf nicht abschließen können. Die Abdeckung bleibt hoch, ohne unter die Konformitätshürde zu fallen.
Conversion-Rate gegen Prüfkosten abwägen
Die Methoden unterscheiden sich in Kosten und Abschlussrate. Eine zertifizierte Multi-Weg-Plattform ermöglicht es Ihnen, Segmente auf verschiedene Methoden zu leiten und die Abwägung zu messen, sodass Sie dort auf Conversion optimieren können, wo das Risiko gering ist, und kostenintensivere Methoden mit höherem Sicherheitsniveau dort reservieren, wo sie benötigt werden.
Wie die IDnow Trust-Plattform dies abdeckt
Zertifizierter, qualifizierter Anker.
IDnow betreibt seinen eigenen Konzern-QTSP, IDnow Trust Services AB, zertifiziert durch die PTS in Schweden und auf der EU-Vertrauensliste verzeichnet, und gehörte zu den ersten in Europa, die eine Multi-Scheme-eIDAS-2.0-Zertifizierung erhielten. Die von Artikel 22 AMLR geforderte qualifizierte Vertrauensschicht ist in der Integration enthalten, ohne dass ein separater QTSP-Anbieter, -Vertrag oder eine -Audit-Beziehung beschafft werden muss.
QEAA und QES, intern.
Da der QTSP eine Konzerneinheit ist, stellt die Plattform QES und Attributsbescheinigungen auf QEAA-Niveau direkt aus und schließt damit die Lücke, die Anbieter ohne QTSP nicht schließen können.
Onboarding ohne Ausfall.
Die Trust-Plattform liefert NFC-biometrische Chip-Auslesung, Dokumenten-OCR mit biometrischer und menschlicher Kontrolle, eID-Systeme, EUDI-Wallet-Akzeptanz und agentengestütztes Video und routet automatisch nach Gerätefähigkeit und Dokumententyp, sodass ein Kunde selten ohne einen konformen Weg dasteht. Das ist dieselbe Logik hinter dem Betrieb jedes AMLR-konformen Wegs über einen einzigen Zugang.
Conversion gegen Kosten.
Mehrere konforme Methoden auf einer Integration ermöglichen es Ihnen, Segmente auf die richtige Methode zu lenken und den Abschluss mit den Prüfkosten zu vergleichen.
Adaptives, risikobasiertes Routing.
Geräteintelligenz sowie E-Mail- und Telefonsignale klassifizieren Sitzungen als vertrauenswürdig oder verdächtig und wechseln bei Bedarf zu einer stärkeren Methode.
Standardmäßig audit-bereit.
Jedes Identitätsereignis erzeugt eine strukturierte, manipulationssichere Nachweiskette, die für die behördliche Prüfung gebaut ist.
So überprüfen Sie die Angaben eines jeden Anbieters
Nehmen Sie „AMLR-ready” nicht für bare Münze. Gleichen Sie es mit unabhängigen Quellen ab.
- EU-Vertrauensliste und der QTSP-Status des Anbieters. Dies ist der wichtigste Nachweis dafür, dass ein Anbieter den Weg über qualifizierte Vertrauensdienste gemäß Artikel 22 AMLR erbringen kann. Steht der Name nicht auf der Vertrauensliste, hält die Qualifizierungsbehauptung nicht stand.
- Die ETSI 119 461-Zertifizierung und ihre Konformitätsbewertungsstelle. Beweist, dass die Remote-Prüfung unabhängig anhand der Norm auditiert wurde, statt selbst behauptet zu sein.
FAQs
Erfahren Sie, wie die IDnow Trust-Plattform ETSI TS 119 461-zertifizierte Prüfung mit einem internen QTSP kombiniert: Besuchen Sie den AMLR-2027-Readiness-Hub, sehen Sie sich die Aufzeichnung des Webinars zu AMLR, Betrug & UX an oder lesen Sie unseren Leitfaden zur Auswahl des richtigen AMLR-Anbieters.