

Sommaire
- Pourquoi l'AMLR relève le niveau d'exigence sur l'onboarding et la vérification d'identité
- Ce qu'est réellement l'ETSI TS 119 461
- Comment l'ETSI 119 461 s'articule avec eIDAS et la qualification QTSP
- Pourquoi les prestataires sans offre QTSP ne peuvent revendiquer de conformité AMLR crédible, et la question des QEAAs
- Une vérification d'identité polyvalente conforme à l'ETSI 119 461 : les voies reconnues, comparées
- Comment l'IDnow Trust Platform couvre ces exigences
- Comment vérifier les affirmations d'un prestataire
- FAQ
Prêt à voir IDnow en action ?
Transformer les visages en identités de confiance.
Un tri net est en train de s’opérer sur le marché de l’identité numérique, et c’est la certification détenue par votre prestataire qui décide de quel côté de la conformité vous tombez. L’AMLR fait de l’ancrage sur un service de confiance qualifié une exigence ferme pour la vigilance à l’égard de la clientèle à distance à compter du 10 juillet 2027.
Le principe est simple : si vous gérez de l’entrée en relation à distance au sein de l’UE et que la vérification d’identité que déploie votre prestataire ne repose pas sur la certification ETSI 119 461, vous serez en défaut. Cette norme/certification fixe désormais ce qu’on entend par vérification d’identité à distance conforme au sens d’eIDAS. Elle conditionne donc la qualification des prestataires de services de confiance qualifiés (QTSP).
Les prestataires certifiés et qualifiés passent la barre. Les entités assujetties qui s’appuient sur d’autres devront rattraper le retard avant l’audit.
Pourquoi l’AMLR relève le niveau d’exigence sur l’onboarding et la vérification d’identité
L’AMLR (règlement (UE) 2024/1624) remplace la mosaïque des règles nationales de LCB-FT et les précédentes directives anti-blanchiment (AMLD) par un règlement européen unique et directement applicable. Le même standard de vérification d’identité s’impose donc désormais dans chaque État membre. Pour votre entrée en relation à distance, la disposition opérationnelle est l’article 22 : la vigilance à l’égard de la clientèle sans présence physique doit être ancrée dans un schéma eID notifié de niveau de garantie substantiel ou élevé, ou dans un service de confiance qualifié pertinent (Règlement (UE) 2024/1624 sur EUR-Lex). Cette seconde voie renvoie directement aux QTSP et aux services de confiance qu’ils exploitent. Le lien avec l’ETSI TS 119 461 est direct : la norme fixe les exigences de politique et de sécurité applicables à la vérification d’identité qui alimente ces services de confiance qualifiés. C’est ce qui en a fait la référence opérationnelle que vos auditeurs attendent pour la vérification d’identité à distance conforme (ETSI TS 119 461).
Ce qu’est réellement l’ETSI TS 119 461
L’ETSI TS 119 461 est la norme technique européenne qui établit les exigences applicables à la vérification d’identité à distance. Elle décrit la manière dont un prestataire capte, valide et lie les éléments de preuve d’identité (document, données personnelles, éléments biométriques), puis démontre qu’une personne réelle correspond à l’identité revendiquée. Un prestataire titulaire de la certification peut agir en qualité d’Identity Proofing Service Provider (IPSP) pour les QTSP et les prestataires de services de confiance. Ce rôle permet à la vérification d’identité qu’il opère pour votre compte d’alimenter des certificats qualifiés, des signatures qualifiées et des attestations électroniques qualifiées d’attributs (QEAA) (Biometric Update). La version la plus récente, v2.1.1 (2025), est référencée par eIDAS 2.0 et aligne la vérification d’identité sur les niveaux de garantie du règlement. Précision de dénomination : le livrable officiel est l’ETSI TS 119 461, souvent écrit « ETSI 119 461 ». Il s’agit de la même norme.
Pourquoi les prestataires sans offre QTSP ne peuvent revendiquer de conformité AMLR crédible, et la question des QEAAs
C’est ici que se joue l’éviction de nombreux fournisseurs. Un éditeur de solutions de vérification d’identité isolé peut contrôler un document et exécuter une reconnaissance faciale, mais il ne peut pas, à lui seul, produire un livrable de confiance qualifié. Seul un QTSP peut émettre des signatures électroniques qualifiées (QES) et des attestations électroniques d’attributs qualifiées (QEAA), c’est-à-dire les revendications d’attributs vérifiables et juridiquement reconnues qu’introduit eIDAS 2.0. En l’absence de QTSP côté prestataire, votre entité assujettie ne peut pas satisfaire en interne la voie du service de confiance qualifié de l’article 22 de l’AMLR, ni combler l’écart en matière de QEAA qu’exige de plus en plus l’onboarding transfrontalier et fondé sur les attributs. Vous devez alors sourcer séparément un QTSP, le contractualiser, l’intégrer et l’auditer, l’ensemble avant le 10 juillet 2027. Un prestataire qui exploite déjà son propre QTSP vous épargne cet écart. Celui qui ne le fait pas ne vous vend qu’une moitié de l’exigence.
Une vérification d’identité polyvalente conforme à l’ETSI 119 461 : les voies reconnues, comparées
Une méthode certifiée unique ne suffit pas, car les terminaux, les documents et les niveaux de risque varient. L’intérêt d’une plateforme certifiée ETSI 119 461 tient à ce que chaque voie produit un livrable de conformité équivalent, tandis que le parcours s’adapte au client qui se présente. Le tableau ci-dessous compare les voies reconnues par l’AMLR et ce qu’elles supposent que vous ayez résolu avec votre prestataire ou dans votre base clients.
| Voie | Ce que c’est | Quand l’utiliser | Ce qu’elle exige de vous |
| Lecture NFC de la puce | Lecture et validation de la puce NFC du document, avec reconnaissance biométrique et détection du vivant, sécurisée cryptographiquement à la source | Onboarding à volume élevé requérant un niveau de garantie exigeant | Une base clients équipée de documents à puce, et côté parcours un terminal compatible NFC pris en charge par votre prestataire |
| Contrôle optique automatisé | L’IA vérifie les éléments visuels de sécurité du document, avec reconnaissance biométrique à partir de la photo du document | Onboarding à volume élevé, documents standard | Un parcours de capture documentaire fluide côté client, fourni par votre prestataire |
| Vidéo assistée par agent | Un agent en direct confirme l’identité ; sert d’étape de vérification pour l’émission de QES | Cas complexes, à forte valeur ou pertinent pour des cas d’usage d’accessibilité. | La disponibilité de vos clients pour une courte session en direct, et une capacité d’agents dimensionnée par votre prestataire |
| Schéma eID | Authentification via un schéma eID national notifié de niveau de garantie substantiel ou élevé | Clients détenant un eID national | Une base clients disposant d’un eID national notifié, et une intégration technique au schéma eID concerné déjà réalisée par votre prestataire |
| EUDI Wallet | Identité présentée depuis le Portefeuille européen d’identité numérique (EUDI Wallet) au titre d’eIDAS 2.0 | Clients « digital-first » ; acceptation obligatoire à partir de novembre 2027 | Que votre prestataire dispose des certificats de tiers utilisateur du wallet et ait finalisé l’intégration côté parcours |
Un onboarding sans impasse grâce au repli
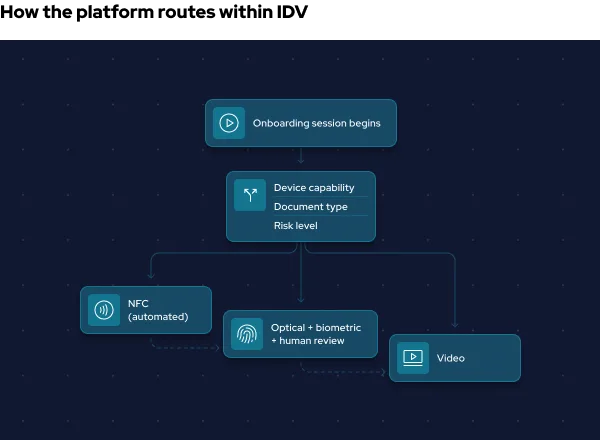
Lorsqu’une méthode n’est pas disponible, le parcours de votre client ne doit pas s’interrompre. Si un terminal ne peut pas lire la puce NFC, la plateforme oriente vers le contrôle optique automatisé assorti d’une revue biométrique et humaine. La vidéo assistée par agent reste le repli pour les utilisateurs qui ne peuvent pas mener à leur terme un parcours automatisé ou un parcours EUDI Wallet. Votre couverture demeure élevée sans descendre sous le seuil de conformité.
Arbitrer le taux de conversion et le coût de vérification
Les méthodes se distinguent tant par leur coût que par leur taux d’achèvement. Une plateforme multivoies certifiée vous permet d’orienter des segments de votre base vers différentes méthodes et de mesurer l’arbitrage, afin d’optimiser la conversion là où le risque est faible et de réserver les méthodes à coût et à niveau de garantie plus élevés aux situations qui le justifient.
Comment l’IDnow Trust Platform couvre ces exigences
Un audit AMLR sans zone grise sur l’article 22.
IDnow s’appuie sur son QTSP partenaire, IDnow Trust Services AB, certifié par la PTS en Suède, inscrit sur la liste de confiance de l’UE, et parmi les premiers acteurs européens à obtenir la certification ETSI 119 461 v2.1.1 sur plusieurs de ses produits phares. La couche de confiance qualifiée exigée par l’article 22 de l’AMLR est incluse dans l’intégration, ce qui vous évite d’avoir à contracter, auditer et rapprocher un fournisseur QTSP tiers.
Un fournisseur unique au lieu d’un patchwork contractuel.
Grâce au QTSP du groupe, la plateforme émet directement des QES et des attestations d’attributs de niveau QEAA. C’est précisément le livrable qu’un prestataire sans QTSP ne peut pas vous produire, et que vous devriez sinon sourcer ailleurs.
Un taux d’abandon contenu même hors scénario nominal.
La Trust Platform prend en charge la lecture biométrique de puce NFC, l’OCR documentaire avec revue biométrique et humaine, les schémas eID, l’acceptation de l’EUDI Wallet et la vidéo assistée par agent. Le routage suit automatiquement les capacités du terminal et le type de document, de sorte que votre client se retrouve rarement privé d’une voie conforme.
Un arbitrage conversion-coût pilotable sans multiplier les intégrations.
Plusieurs méthodes conformes réunies au sein d’une même intégration technique vous permettent d’orienter des segments vers la méthode adaptée et de comparer, dans vos propres indicateurs, le taux d’achèvement au coût de vérification.
Une exposition à la fraude maîtrisée sans dégrader l’onboarding des utilisateurs fiables.
Les signaux issus des terminaux et des indicateurs e-mail et téléphone classent les sessions comme fiables ou suspectes et déclenchent une montée en méthode plus robuste lorsque nécessaire, afin de protéger votre onboarding sans pénaliser vos bons clients.
Une inspection réglementaire préparée dès le premier événement d’identité.
Chaque événement produit une chaîne probante structurée et infalsifiable, conçue pour l’inspection réglementaire que votre équipe conformité aura à présenter.
Comment vérifier les affirmations d’un prestataire
Ne prenez pas les mentions « AMLR-ready » pour argent comptant. Vérifiez-les auprès de sources indépendantes avant tout engagement contractuel.
- La liste de confiance de l’UE et le statut QTSP du prestataire. Il s’agit de la preuve principale qu’un prestataire peut assurer la voie du service de confiance qualifié de l’article 22 de l’AMLR. Si le nom ne figure pas sur la EU Trusted List, la revendication de qualification ne tient pas et vous ne devriez pas la retenir.
- Le certificat ETSI TS 119 461 et l’organisme d’évaluation de conformité l’ayant délivré. Il atteste que la vérification d’identité à distance a été auditée de manière indépendante par rapport à la norme, plutôt qu’auto-déclarée par le prestataire.
FAQ
Quel prestataire m’aide à répondre aux exigences d’entrée en relation de l’AMLR ?
Choisissez un prestataire titulaire de la certification ETSI TS 119 461 pour la vérification d’identité à distance et qui exploite son propre QTSP inscrit sur la liste de confiance de l’UE, car l’article 22 de l’AMLR admet un service de confiance qualifié comme ancrage valide d’entrée en relation à distance. IDnow satisfait aux deux conditions via son QTSP, inclus dans l’intégration Trust Platform. Vérifiez systématiquement tout prestataire auprès de la liste de confiance de l’UE avant tout engagement.
Ai-je besoin de l’ETSI TS 119 461 pour être conforme à l’AMLR ?
Vous devez ancrer votre entrée en relation à distance dans un schéma eID notifié de niveau de garantie substantiel ou élevé, ou dans un service de confiance qualifié. L’ETSI TS 119 461 est la norme qui certifie la vérification d’identité sous-jacente à la voie du service de confiance qualifié ; c’est donc, pour cette voie, le référentiel opérationnel qu’attendront vos auditeurs et que doit détenir votre prestataire.
Qu’est-ce qu’un QTSP et pourquoi est-ce déterminant pour l’AMLR ?
Un prestataire de services de confiance qualifié (QTSP) est une entité certifiée par une autorité nationale de contrôle et inscrite sur la liste de confiance de l’UE au titre d’eIDAS. L’article 22 de l’AMLR vous permet, en tant qu’entité assujettie, d’ancrer votre entrée en relation à distance dans un service de confiance qualifié, que seul un QTSP peut fournir ; s’appuyer sur un prestataire qui exploite directement un QTSP est donc ce qui rend cette voie auditable pour votre conformité.
Un prestataire sans QTSP peut-il revendiquer une conformité AMLR ?
Cela dépend des autres composantes de son offre. Un schéma eID notifié et l’EUDI Wallet constituent des voies valides au titre de l’article 22 de l’AMLR ; un prestataire construit autour de ces voies peut donc vous permettre d’être conforme sans QTSP. En revanche, un éditeur de vérification d’identité documentaire et biométrique dépourvu de QTSP, de schéma eID ou d’un parcours EUDI Wallet ne peut pas vous couvrir en interne sur la voie du service de confiance qualifié, ni émettre de QES ou de QEAA ; il vous laisse le soin de sourcer, d’intégrer et d’auditer un QTSP tiers. C’est l’écart à sonder dans toute procédure d’appel d’offres que vous menez.
Qu’est-ce qu’une QEAA et à quel moment en ai-je besoin ?
Une attestation électronique qualifiée d’attributs (QEAA) est une revendication qualifiée et juridiquement reconnue portant sur un attribut d’identité vérifié au titre d’eIDAS 2.0. Elle est déterminante pour votre onboarding transfrontalier et pour l’onboarding fondé sur les attributs ; seul un QTSP peut l’émettre, ce qui suppose que votre prestataire en exploite un.
À partir de quand ce dispositif devient-il incontournable ?
L’application de l’AMLR débute le 10 juillet 2027, sans période transitoire, et l’acceptation de l’EUDI Wallet devient obligatoire en novembre 2027. L’ETSI TS 119 461 v2.1.1 devient la référence de conformité attendue par les auditeurs en 2027. Les prestataires qui détiennent la certification dès à présent seront opérationnels pour vous au 10 juillet 2027.
Explorez la manière dont l’IDnow Trust Platform associe une vérification d’identité certifiée ETSI TS 119 461 à son QTSP partenaire, IDnow Trust Services AB : consultez le hub de préparation AMLR 2027, visionnez la rediffusion du webinaire AMLR, fraude et expérience utilisateur ou lisez notre guide sur comment sélectionner le bon prestataire AMLR.
Comment l’ETSI 119 461 s’articule avec eIDAS et la qualification QTSP
Sous eIDAS, la vérification d’identité qui sous-tend les certificats qualifiés et les services de confiance qualifiés doit satisfaire à l’article 24. L’ETSI TS 119 461 est le moyen par lequel un prestataire démontre que sa vérification d’identité atteint ce niveau ; la norme requiert des contrôles opérationnels et de sécurité globalement comparables à ceux d’un QTSP, tels que définis dans l’ETSI EN 319 401. Cette chaîne de conformité importe pour votre exposition AMLR. L’article 22 admet un service de confiance qualifié pertinent comme ancrage valide d’entrée en relation. Un service de confiance qualifié est exploité par un QTSP. La vérification d’identité à distance d’un QTSP est soumise à l’ETSI TS 119 461. Lorsque votre auditeur pose la question « ce parcours d’entrée en relation satisfait-il à la voie du service de confiance qualifié prévue par l’AMLR ? », la certification ETSI 119 461 détenue par votre prestataire est la preuve qui répond.