


Sommaire
- Pourquoi l'AMLR complique la gestion des attributs ?
- Ce qui change dans le processus d'onboarding
- Comment la QEAA s'intègre dans la vigilance client
- Les cas d'usage des QEAAs pour les établissements financiers
- Comment préparer votre onboarding à l'AMLR ?
- Comment IDnow accompagne votre conformité AMLR avec la QEAA ?
- Questions fréquentes
Prêt à voir IDnow en action ?
Transformer les visages en identités de confiance.
Les établissements financiers maîtrisent aujourd’hui une question centrale : cette personne est-elle bien celle qu’elle prétend être ? L’AMLR les oblige désormais à aller plus loin, et les réponses ne viendront pas toujours des mêmes sources qu’auparavant.
Le règlement européen anti-blanchiment (AMLR) s’appliquera directement dans l’ensemble de l’Union européenne à compter du 10 juillet 2027. Pour les établissements financiers, cela implique d’examiner de plus près les informations collectées et vérifiées dans le cadre de la vigilance client.
En apparence, l’ouverture de compte ressemble à un parcours numérique unifié. En réalité, un établissement peut simultanément contrôler un eID national, lire un document, consulter un registre et consolider l’ensemble dans un dossier client unique.
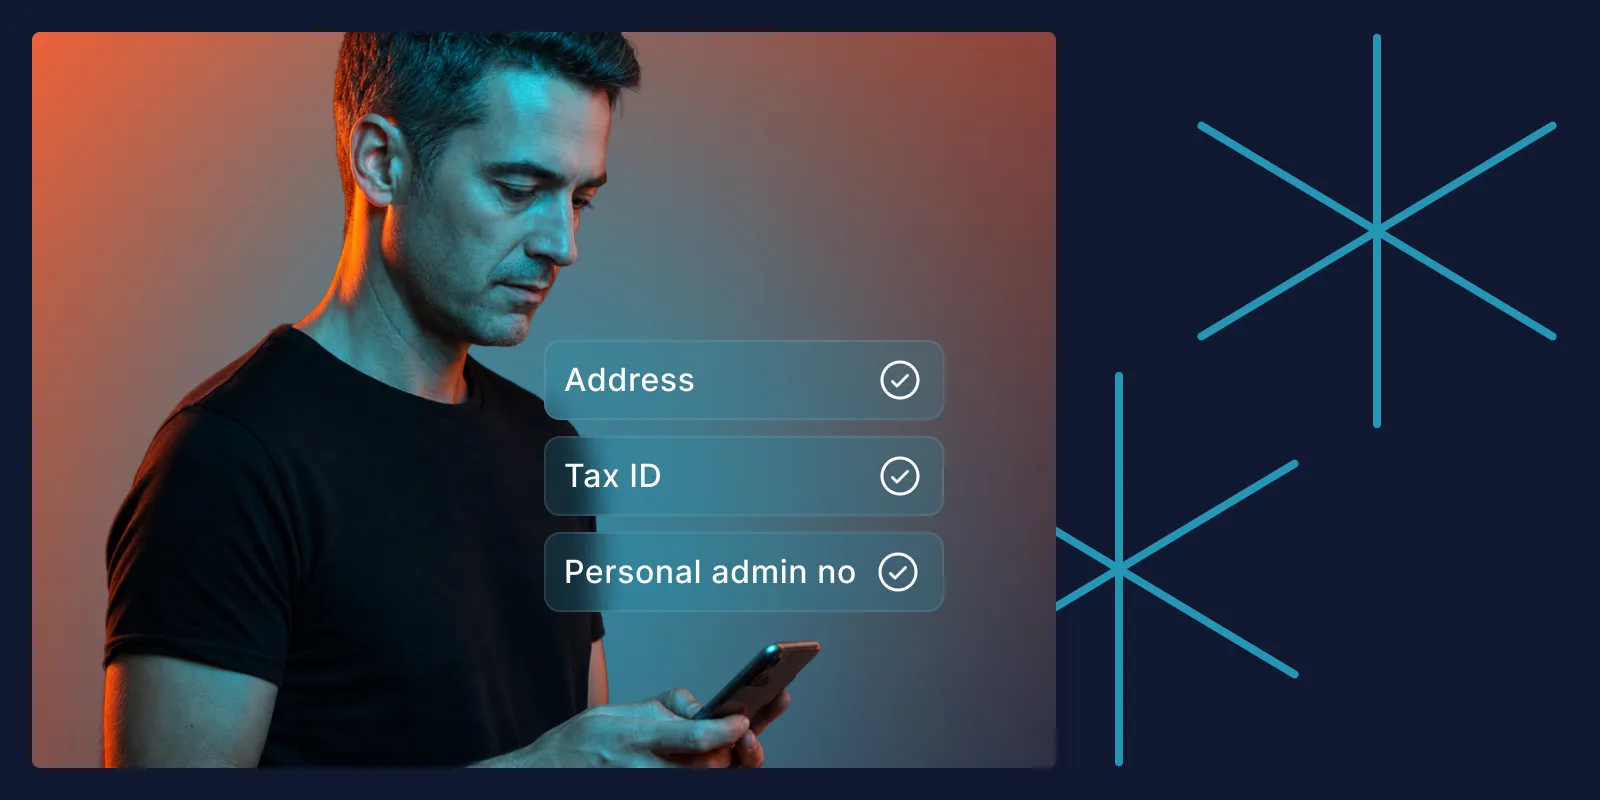
La vérification d’identité établit les données d’identité fondamentales du client dans le cadre du KYC. Selon le contexte national, le dossier de vigilance client (CDD) peut également nécessiter une adresse de résidence, un numéro d’identification fiscale si disponible, et un numéro administratif personnel le cas échéant.
L’AMLR reconnaît explicitement les services de confiance qualifiés pertinents comme moyen de vérifier l’identité des clients. L’article 22(6)(b) autorise les entités assujetties à recourir à des moyens d’identification électronique atteignant les niveaux d’assurance requis et aux services de confiance qualifiés pertinents au titre d’eIDAS. Les QEAAs étendent ce cadre aux attributs vérifiés, en offrant un moyen normalisé et lisible par machine d’intégrer des informations de confiance dans les processus d’onboarding en ligne.
Pourquoi l’AMLR complique la gestion des attributs ?
La vérification d’identité traditionnelle établit qu’une personne est bien celle qu’elle prétend être. Elle peut reposer sur un document, une correspondance biométrique, un eID national, une identification vidéo ou un contrôle en présentiel. Ces éléments restent au cœur du processus d’entrée en relation.
La complexité commence avec les informations qui entourent l’identité. Un document peut indiquer une adresse sans prouver qu’elle est à jour. Un eID national peut confirmer l’identité sans fournir tous les attributs dont un établissement financier a besoin. Un portefeuille EUDI peut faciliter la présentation d’informations numériques, mais sa disponibilité et la couverture des attributs évolueront différemment selon les marchés.
Prenons l’exemple d’un client ouvrant un compte dans un établissement opérant dans plusieurs pays européens. Un eID national peut établir son identité, tandis que son adresse ou son numéro d’identification fiscale provient d’une autre source. L’établissement doit alors rapprocher les contrôles, évaluer si les preuves sont suffisantes et conserver une piste d’audit. Le client perçoit un parcours unique, alors qu’en coulisses, plusieurs processus propres à chaque pays peuvent être en cours.
Les QEAAs interviennent après la vérification de l’attribut sous-jacent. La source et le mode de vérification peuvent varier selon les pays, mais l’attestation qui en résulte peut être émise, présentée et validée dans un format uniforme.
Ce qui change dans le processus d’onboarding
La conformité à l’AMLR aura des répercussions sur la sélection des sources, l’orchestration des flux, la gestion des dossiers et les preuves conservées pour chaque décision client.
Trois questions permettent d’identifier les principales lacunes :
- Quels attributs sont nécessaires pour chaque produit et chaque marché, et lesquels nos parcours d’identité et d’eID actuels peuvent-ils fournir ?
- Que se passe-t-il lorsque la source privilégiée est incomplète ou indisponible ?
- Pouvons-nous démontrer à un auditeur ce qui a été vérifié, depuis quelle source et à quelle date ?
Les réponses permettront de déterminer si l’organisation a uniquement besoin d’intégrer la QEAA ou si une refonte plus large de son architecture d’onboarding s’impose.
Les cas d’usage des QEAAs pour les établissements financiers
L’AMLR constitue le premier moteur d’adoption. La même infrastructure peut également s’appliquer aux parcours de crédit, de paiement, d’investissement et d’ouverture de comptes professionnels, même si l’attribut requis, la source et le niveau d’assurance varieront selon les cas d’usage.
Pour l’entrée en relation dans le cadre de l’AMLR, les points de départ les plus probables incluent :
- L’adresse de résidence, pour les dossiers clients et la vigilance client ;
- Le numéro d’identification fiscale, lorsqu’il est disponible, pour les obligations d’identification et de déclaration ;
- Le numéro administratif personnel, lorsqu’il est applicable, pour répondre aux exigences nationales.
Une banque de détail pourrait commencer par un parcours d’ouverture de compte simple : établir l’identité, vérifier l’adresse, collecter les informations fiscales pertinentes et conserver les preuves en vue d’un éventuel contrôle. La même approche pourrait ensuite s’étendre aux parcours de crédit, d’investissement ou aux comptes professionnels, à condition que l’attribut, la source et le niveau d’assurance soient appropriés.
Le client formule moins de demandes répétées pour les mêmes justificatifs. L’établissement dispose d’un dossier structuré indiquant ce qui a été vérifié, d’où provient l’information et si elle reste fiable.
Comment préparer votre onboarding à l’AMLR ?
La mise en conformité avec l’AMLR implique d’agir sur les parcours clients, les intégrations, la gestion des dossiers et la conservation des preuves. Une démarche structurée peut s’articuler ainsi :
- Cartographier les attributs et les sources. Identifier ce que chaque produit et chaque marché requiert, et d’où proviennent aujourd’hui ces informations.
- Concevoir les parcours principaux et les solutions de repli. Couvrir les scénarios document, eID, registre et portefeuille numérique, en anticipant les situations où la source privilégiée est défaillante.
- Planifier le cycle de vie. Intégrer la validation, les contrôles de statut, l’expiration, le renouvellement, la révocation, les modifications d’attributs et la conservation des preuves.
- Tester sur un parcours réel. Commencer par un flux à fort volume ou transfrontalier, mesurer les taux de complétion et les cas d’exception, puis affiner avant de déployer à plus grande échelle.
Lors de l’évaluation d’un prestataire, interrogez-le sur son statut de QTSP, la couverture des sources, la vérification des attributs, les dispositifs de lutte contre la fraude, l’interopérabilité avec le portefeuille EUDI, la gestion du cycle de vie et la capacité à produire des preuves exploitables en audit. Le vrai test reste le scénario d’échec : que se passe-t-il lorsqu’un eID ne dispose pas de l’attribut requis, qu’un registre est indisponible, qu’une attestation a expiré ou qu’un client ne peut pas utiliser un portefeuille numérique ?
« Le parcours de repli fait partie intégrante du parcours conforme. Les clients arriveront avec des documents, des eIDs et des niveaux d’accès numérique différents, et la résilience doit donc être intégrée dès la conception du flux. »
Sebastian Elfors, CSO chez IDnow Trust Services
Comment IDnow accompagne votre conformité AMLR avec la QEAA ?
La Trust Platform d’IDnow réunit les capacités dont les établissements financiers ont besoin pour concevoir et piloter ces parcours : vérification d’identité, acceptation des eIDs et du portefeuille EUDI, prévention de la fraude, orchestration des flux et services de confiance qualifiés. Plutôt que d’ajouter un processus distinct pour chaque marché, les équipes peuvent connecter les méthodes pertinentes via une plateforme unique et adapter le parcours à mesure que les exigences et les écosystèmes de portefeuilles évoluent.
Au sein de la plateforme, l’offre QEAA d’IDnow couvre quatre dimensions du problème :
- Identifier la bonne voie : exploiter les options d’identité, d’eID, de document et de source disponibles par marché.
- Vérifier l’attribut : combiner les contrôles de source, la liaison d’identité et les dispositifs de lutte contre la fraude.
- Créer une preuve qualifiée : émettre une QEAA dans le cadre des services de confiance qualifiés.
- Maintenir son exploitabilité : assurer la validation et la gestion du cycle de vie de l’attestation.
Grâce à son propre QTSP (IDnow Trust Services AB, certifié pour émettre et vérifier des QEAAs), IDnow peut accompagner les établissements financiers depuis l’identification des lacunes en matière d’attributs jusqu’au déploiement d’un pilote sur un parcours d’onboarding à fort volume ou transfrontalier. Le point de départ n’est pas un déploiement technologique générique, mais un parcours client spécifique, ses points de blocage actuels et les preuves que l’établissement doit être en mesure de produire.
Cartographiez vos lacunes d’attributs AMLR — Découvrez l’offre QEAA d’IDnow ou échangez avec un expert sur votre parcours d’entrée en relation dans les services financiers.
Questions fréquentes
Les clients ont-ils besoin d’un portefeuille EUDI pour utiliser une QEAA ?
Non. Selon le déploiement, une QEAA peut être intégrée dans le flux d’onboarding existant de l’organisation. Elle peut également être émise vers un portefeuille EUDI ou présentée via celui-ci, lorsque cette option est disponible.
Une QEAA est-elle équivalente à un document d’identité électronique ?
Non. Un document d’identité électronique établit l’identité dans le cadre d’un schéma d’identification reconnu. Une QEAA atteste d’un attribut spécifique, tel qu’une adresse ou un numéro d’identification fiscale. Les deux peuvent fonctionner conjointement.
Une QEAA remplace-t-elle le KYC ?
Non. Une QEAA peut contribuer aux preuves KYC, mais l’établissement financier demeure responsable de la vigilance client, de l’évaluation des risques, du filtrage, de la surveillance et des autres contrôles applicables.
Pour aller plus loin sur les QEAAs :
- La QEAA, nouveau passeport numérique
- IDnow développe la QEAA pour combler les lacunes d’attributs liées à l’AMLR
- IDnow obtient la certification pour l’émission de QEAAs
Nikita Rybová
Customer & Product Marketing Manager chez IDnow
Nikita Rybova est Customer & Product Marketing Manager avec plus de 8 ans d’expérience dans la tech, le SaaS et l’e-commerce. Chez IDnow, elle est spécialisée dans le marketing client et produit, transformant les complexités de la vérification d’identité en récits percutants qui stimulent la croissance.
Comment la QEAA s’intègre dans la vigilance client
Une attestation électronique d’attributs (EAA) est une attestation numérique qui apporte la preuve d’un attribut spécifique relatif à une personne ou une organisation. Une attestation électronique qualifiée d’attributs (QEAA) en est la forme qualifiée, émise dans le cadre d’eIDAS 2.0 par un prestataire de services de confiance qualifié (QTSP), après vérification de l’attribut.
Une QEAA peut fournir une représentation structurée et lisible par machine d’un attribut, des informations sur son émetteur et sa date d’émission, la preuve que l’attestation n’a pas été altérée, ainsi qu’un moyen de vérifier sa validité et son statut. Dans le cadre d’eIDAS 2.0, elle s’appuie également sur un cadre juridique garantissant la confiance dans les informations attestées, avec notamment une présomption d’exactitude sous réserve des conditions applicables.
La source reste déterminante. L’émetteur doit vérifier l’attribut auprès d’une source authentique ou faisant autorité, établir qu’il appartient bien à la personne ou à l’organisation concernée, et gérer l’attestation tout au long de son cycle de vie.
Dans un parcours de services financiers, cela implique généralement :
1. Définir les attributs requis. L’établissement financier identifie ce qui est nécessaire en fonction du client, du produit, du marché et du niveau de risque.
2. Vérifier les attributs. Le prestataire sélectionne une source appropriée (registre, eID, document ou portefeuille numérique) et combine les contrôles de source avec la liaison d’identité et les dispositifs de lutte contre la fraude.
3. Émettre et présenter la QEAA. L’attestation peut être intégrée dans le flux d’entrée en relation de l’organisation ou, lorsque cela est pris en charge, émise vers un portefeuille EUDI.
4. Valider et gérer les preuves. L’établissement vérifie le statut de l’attestation, consigne les preuves nécessaires et anticipe l’expiration, le renouvellement, la révocation ou toute modification de l’attribut sous-jacent.
Lorsqu’elle est prise en charge, la divulgation sélective permet de limiter les partages de données superflus. Un client peut ainsi présenter l’attribut requis sans avoir à transmettre à nouveau le document sous-jacent ou des informations personnelles sans lien avec la demande.