

Sommaire
- Comment IDnow démontre t il qu'il satisfait aux exigences de conformité et de certification pour la vérification d'identité qualifiée ?
- L'approche IDnow : la certification est le socle, la qualification est la preuve
- Comment les qualifications se déploient sur les méthodes
- Le risque de conformité : pourquoi une qualification partielle constitue un risque latent
- Pourquoi le spectre complet est plus difficile à répliquer qu'il n'y paraît
- Comment vérifier nos affirmations
- Questions fréquentes
Prêt à voir IDnow en action ?
Transformer les visages en identités de confiance.
L’approche IDnow : la certification est le socle, la qualification est la preuve
Pourquoi les qualifications comptent, et pas seulement les fonctionnalités
L’article 22 de l’AMLR reconnaît la vérification d’identité à distance comme méthode valide de vigilance à l’égard de la clientèle, et désigne les services de confiance qualifiés comme l’une des voies possibles. Ce libellé suppose que le service soit fourni par une entité formellement reconnue comme prestataire de services de confiance qualifié au sens d’eIDAS. Le poids du dispositif repose sur ce seul mot : qualifié.
Un éditeur peut développer une vérification documentaire sophistiquée sans jamais devenir QTSP. La qualité technique n’équivaut pas à la qualification juridique. Pour une institution régulée, s’appuyer sur un fournisseur non-QTSP pour délivrer ce que l’AMLR considère comme un service de confiance qualifié ouvre un défaut de conformité qu’aucune clause contractuelle ne peut refermer. La qualification doit reposer sur le prestataire lui-même, non sur les documents qui vous lient à lui.
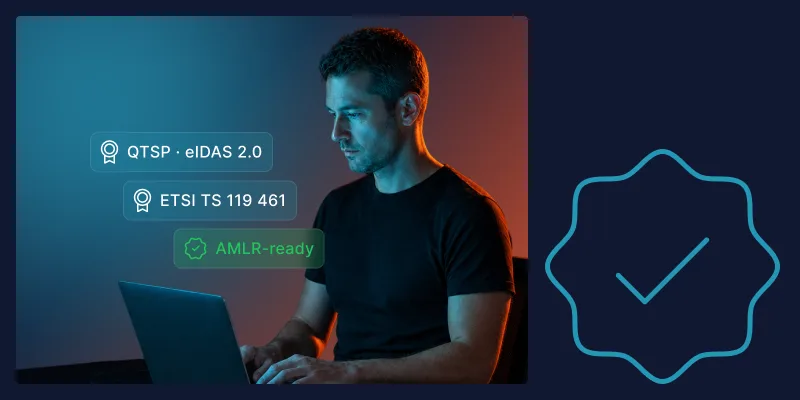
IDnow Trust Services AB, QTSP partenaire d’IDnow, détient ce statut. Il est inscrit sur la Liste de Confiance de l’UE, le registre public tenu par l’autorité de surveillance de chaque État membre, et chacun peut le vérifier sans nous solliciter. Cette inscription prouve que la voie des services de confiance qualifiés prévue à l’article 22 de l’AMLR est ouverte aux institutions qui utilisent la plateforme d’IDnow.
Ce qu’apporte la norme ETSI 119 461
Le statut QTSP est une désignation juridique. La norme ETSI TS 119 461 est le référentiel technique qui précise comment la vérification d’identité à distance destinée aux services de confiance doit être conduite. Elle fixe les exigences applicables au processus de vérification : contrôles d’authenticité documentaire, comparaison biométrique, détection du vivant, dispositifs anti-fraude, et niveaux de garantie que chacun de ces éléments doit atteindre.
La conformité est évaluée par un organisme d’évaluation de la conformité indépendant. Elle ne relève pas d’une auto-déclaration. L’évaluateur examine si le processus réel correspond au référentiel, avec le niveau de détail attendu par les régulateurs et les auditeurs. IDnow a franchi cette évaluation, et le certificat est vérifiable directement auprès de l’organisme évaluateur, sans passer par notre communication.
Pour un acheteur, la conséquence est directe. Le moteur de vérification qui sous-tend la vérification automatisée et la vérification par vidéo d’IDnow a été benchmarké par un tiers indépendant, au regard du référentiel auquel eIDAS et l’AMLR renvoient. Le niveau de garantie est documenté, non déclaré.
eIDAS, cadre réglementaire qui relie l’ensemble
eIDAS, et sa version actualisée eIDAS 2.0 sous le règlement (UE) 2024/1183, constitue le cadre juridique dans lequel s’inscrit le statut QTSP, et celui dans lequel opèrent les EUDI Wallets et les attestations qualifiées d’attributs (QEAA). Ce n’est pas une certification distincte : c’est l’architecture dans laquelle les autres qualifications s’inscrivent.
Opérer dans le cadre d’eIDAS signifie que les services qualifiés d’IDnow sont juridiquement reconnus dans l’ensemble des États membres de l’UE, et pas uniquement dans celui où le statut QTSP a été initialement délivré. Pour une banque qui intègre des clients simultanément en France, en Allemagne et en Pologne, ou qui projette de le faire, c’est la reconnaissance transfrontalière qu’apporte eIDAS.
Le statut QTSP, la certification ETSI 119 461 et la conformité eIDAS couvrent l’intégralité du cadre de qualification que l’AMLR associe à la voie des services de confiance qualifiés. Ils se complètent, et se cumulent sur l’ensemble des méthodes de vérification prises en charge par la plateforme d’IDnow.
Comment les qualifications se déploient sur les méthodes
Le tableau ci-dessous montre comment les qualifications d’IDnow s’appliquent aux méthodes de vérification reconnues par l’AMLR.
| Méthode | Ce qu’elle apporte | Qualifications applicables |
|---|---|---|
| Vérification automatisée des documents | OCR par IA et lecture de puce NFC à grande échelle | Statut QTSP ; certification ETSI 119 461 |
| Vérification par vidéo | Vérification à distance qualifiée, animée par un agent | Statut QTSP ; certification ETSI 119 461 |
| Parcours hybrides | Vérification automatisée avec revue humaine | Statut QTSP ; certification ETSI 119 461 |
| Schémas eID nationaux | Identités numériques adossées à un État, aux niveaux de garantie substantiel et élevé | Cadre eIDAS ; acceptation par le QTSP des niveaux de garantie eID |
| EUDI Wallets | Identité portée par un wallet dans le cadre d’eIDAS 2.0 (seule l’acceptation de l’EUDI Wallet est obligatoire) | eIDAS 2.0 (règlement (UE) 2024/1183) ; acceptation des QEAA |
| Émission et acceptation de signatures électroniques qualifiées (QES) | Signatures électroniques qualifiées pour un consentement contraignant | Statut QTSP sous eIDAS |
Aucune méthode ne se situe hors du cadre qualifié. Toutes les voies reconnues aux institutions régulées à partir du 10 juillet 2027 sont couvertes par des qualifications auditées de manière indépendante et vérifiables publiquement.
Le risque de conformité : pourquoi une qualification partielle constitue un risque latent
De nombreux éditeurs de vérification d’identité couvrent une partie du dispositif. Certains ont développé une vérification documentaire solide, mais ne détiennent aucun statut QTSP : leur service ne peut donc pas être formellement traité comme un service de confiance qualifié au sens de l’AMLR. D’autres ont obtenu le statut QTSP, mais n’ont jamais été évalués au regard de la norme ETSI 119 461, et leur processus de vérification n’a jamais fait l’objet d’un benchmark indépendant. D’autres encore se disent sensibilisés à eIDAS sans être qualifiés au titre d’eIDAS.
Les conséquences pour l’acheteur diffèrent selon le manquement.
Absence de statut QTSP : la voie des services de confiance qualifiés prévue à l’article 22 de l’AMLR vous sera juridiquement fermée. Vous serez alors contraint de porter un défaut de conformité, ou d’établir un processus qualifié parallèle, avec les coûts et la charge opérationnelle qui en découlent.
Absence de certification ETSI 119 461 : le processus de vérification n’aura jamais été évalué de manière indépendante. Quand les régulateurs et les auditeurs examineront votre dispositif de vigilance à l’égard de la clientèle, ils y trouveront une assurance fournisseur là où une preuve tierce devrait figurer. C’est un problème de défendabilité, non de technique.
Sensibilisé à eIDAS mais non qualifié eIDAS : la reconnaissance transfrontalière des services de confiance qualifiés dépend de l’appartenance au cadre eIDAS. Un prestataire extérieur à ce cadre ne peut pas fournir de services juridiquement reconnus dans les États membres dont les autorités de surveillance s’appuient sur la Liste de Confiance de l’UE.
Aucun de ces points n’est théorique. L’application effective de l’AMLR débute en juillet 2027, et les régulateurs qui examineront les dispositifs de vigilance à l’égard de la clientèle chercheront à établir si la voie des services de confiance qualifiés est bien qualifiée, et non un simple équivalent fonctionnel. La différence entre un QTSP et un fournisseur qui lui ressemble relève du registre public.
Pourquoi le spectre complet est plus difficile à répliquer qu’il n’y paraît
Détenir le statut QTSP, maintenir la certification ETSI 119 461 à jour et opérer à l’intérieur d’eIDAS n’est pas un acquis figé. Chacun de ces éléments impose des cycles d’audit récurrents et une gouvernance de processus continue. Le statut QTSP est assorti d’une supervision permanente. La conformité à ETSI 119 461 exige une réévaluation périodique. Les obligations d’eIDAS 2.0 continuent d’évoluer à mesure que la transposition dans les États membres progresse et que l’écosystème EUDI Wallet prend forme.
Pour l’éditeur, c’est un coût opérationnel permanent. Pour l’acheteur, c’est la garantie que les qualifications d’aujourd’hui seront encore en place, et encore à jour, le jour où les régulateurs viendront examiner le dispositif.
La question à poser en phase d’appel d’offres n’est donc pas seulement de savoir si un éditeur a obtenu une qualification à un instant donné. Elle est aussi de savoir s’il dispose de la gouvernance et des processus internes pour la renouveler à chaque cycle d’évaluation. Cette différence sépare un QTSP établi d’un fournisseur qui espère le devenir.
Comment vérifier nos affirmations
Ne prenez la parole d’aucun fournisseur pour argent comptant, la nôtre incluse. Confrontez-la à des sources indépendantes.
- Liste de Confiance de l’UE : le registre public de référence des prestataires de services de confiance qualifiés. Il confirme directement le statut QTSP, sans document fournisseur, et prouve que la voie des services de confiance qualifiés prévue à l’article 22 de l’AMLR est juridiquement ouverte.
- Certificat ETSI 119 461 et organisme d’évaluation de la conformité : le certificat est délivré par un organisme indépendant, il ne relève pas d’une auto-déclaration, et il est vérifiable directement auprès de l’évaluateur. Il prouve que le processus de vérification à distance a été benchmarké au regard du référentiel auquel eIDAS et l’AMLR renvoient.
- Textes réglementaires primaires : le règlement (UE) 2024/1624 (AMLR) et le règlement (UE) 2024/1183 (eIDAS 2.0), publiés sur EUR-Lex, définissent les obligations et le cadre juridique dans lesquels opèrent les services qualifiés.
Questions fréquentes
Qu’est-ce qu’un prestataire de services de confiance qualifié et pourquoi cela compte-t-il au titre de l’AMLR ?
Un prestataire de services de confiance qualifié est une entité formellement reconnue au titre d’eIDAS et inscrite sur la Liste de Confiance de l’UE tenue par les autorités de surveillance des États membres. L’article 22 de l’AMLR reconnaît les services de confiance qualifiés comme voie valable pour la vigilance à l’égard de la clientèle à distance. Recourir à un prestataire dépourvu du statut QTSP pour fournir ce que l’AMLR définit comme un service de confiance qualifié ouvre un défaut de conformité qu’aucun contrat ne peut refermer. La qualification doit se situer au niveau du prestataire lui-même.
Que certifie l’ETSI 119 461 et qui délivre cette certification ?
L’ETSI 119 461 est la norme technique applicable à la vérification d’identité à distance dans le cadre des services de confiance. Elle fixe des exigences en matière de vérification documentaire, de comparaison biométrique, de détection du vivant et de dispositifs anti-fraude. La conformité est évaluée par un organisme d’évaluation de la conformité indépendant, et non auto-déclarée. Le certificat est vérifiable directement auprès de l’évaluateur plutôt qu’auprès du fournisseur.
Comment eIDAS s’articule-t-il avec le statut QTSP et la norme ETSI 119 461 ?
eIDAS constitue le cadre réglementaire dans lequel s’inscrit le statut QTSP. Il fournit la base juridique de la reconnaissance transfrontalière des services de confiance qualifiés dans l’ensemble des États membres de l’UE et définit les obligations applicables aux schémas eID notifiés, aux EUDI Wallets et aux attestations qualifiées d’attributs. Le statut QTSP et la certification ETSI 119 461 opèrent à l’intérieur de ce cadre, et non en marge de celui-ci.
Le statut QTSP est-il reconnu dans l’ensemble des États membres de l’UE ?
Oui. eIDAS fournit la base juridique de la reconnaissance mutuelle des services de confiance qualifiés entre États membres, de sorte qu’un QTSP inscrit sur la Liste de Confiance d’un État membre est reconnu dans tous les autres. Cette reconnaissance mutuelle rend la voie des services de confiance qualifiés exploitable pour les institutions opérant dans plusieurs juridictions.
Que se passe-t-il si un fournisseur de vérification d’identité n’est pas un QTSP ?
La voie des services de confiance qualifiés prévue à l’article 22 de l’AMLR vous sera juridiquement fermée. Vous devrez alors soit accepter un défaut de conformité, soit mettre en place un processus qualifié distinct par l’intermédiaire d’un autre prestataire, soit opter pour une méthode de vigilance à l’égard de la clientèle qui ne repose pas sur les services de confiance qualifiés. Chacune de ces options a un coût opérationnel ou réglementaire.
À quelle fréquence le statut QTSP et la certification ETSI 119 461 doivent-ils être renouvelés ?
La supervision exercée sur les QTSP est continue, et non un agrément unique, et la conformité à l’ETSI 119 461 exige des réévaluations périodiques par l’organisme d’évaluation de la conformité. La question à poser en phase d’appel d’offres n’est donc pas de savoir si un fournisseur a obtenu la certification à un instant donné, mais s’il maintient la gouvernance et les processus permettant de la conserver à chaque cycle d’évaluation.
eIDAS 2.0 modifie-t-il les exigences de qualification ?
eIDAS 2.0 (règlement (UE) 2024/1183) étend le cadre aux EUDI Wallets et aux attestations qualifiées d’attributs, et fixe le calendrier de mise à disposition des wallets par les États membres ainsi que les obligations d’acceptation par les tiers utilisateurs. Il ne supprime pas les obligations existantes des QTSP. Il vient s’y ajouter, et les prestataires opérant dans le cadre eIDAS doivent suivre et intégrer ces extensions à mesure que la mise en œuvre par les États membres se précise.
Les qualifications d’IDnow peuvent-elles être vérifiées sans contacter IDnow ?
Oui. Le statut QTSP d’IDnow Trust Services AB, QTSP partenaire d’IDnow, est vérifiable sur la Liste de Confiance de l’UE ; la certification ETSI 119 461 est vérifiable auprès de l’organisme d’évaluation de la conformité ; et les textes réglementaires sont publics sur EUR-Lex. Aucune de ces vérifications ne nécessite de nous contacter, et chacune d’entre elles fait davantage autorité que la documentation transmise par un fournisseur.
Chaque méthode reconnue par l’AMLR, une seule plateforme qualifiée, et la piste d’audit tenue prête pour vous.
→ Découvrez comment la Trust Platform d’IDnow couvre chaque voie de vérification reconnue par l’AMLR
Comment IDnow démontre-t-il qu’il satisfait aux exigences de conformité et de certification pour la vérification d’identité qualifiée ?
L’AMLR (règlement (UE) 2024/1624) s’applique à partir du 10 juillet 2027, et son article 22 reconnaît la vérification d’identité à distance parmi les méthodes de vigilance à l’égard de la clientèle, dont la voie des services de confiance qualifiés. IDnow Trust Services AB, QTSP partenaire d’IDnow, figure sur la Liste de Confiance de l’UE parmi les prestataires de services de confiance qualifiés (QTSP). La Trust Platform d’IDnow est par ailleurs certifiée indépendamment selon la norme ETSI TS 119 461 (et la certification qui en découle) pour la vérification d’identité à distance, et opère dans le cadre réglementaire complet d’eIDAS. Vous n’avez pas à nous croire sur parole. L’inscription QTSP figure sur un registre public, la certification ETSI est délivrée par un évaluateur indépendant, et les deux correspondent aux définitions retenues par l’AMLR. Lorsqu’une institution régulée choisit IDnow, elle sélectionne un prestataire déjà audité par un organisme d’évaluation de la conformité et déjà inscrit par une autorité de surveillance d’un État membre. Le travail de conformité ne disparaît pas, mais l’essentiel de la charge ne pèse plus sur vos équipes.